Rozmowa z dr. hab. Dariuszem Szostkiem, przewodniczącym Zespołu ds. cyberbezpieczeństwa KRASP
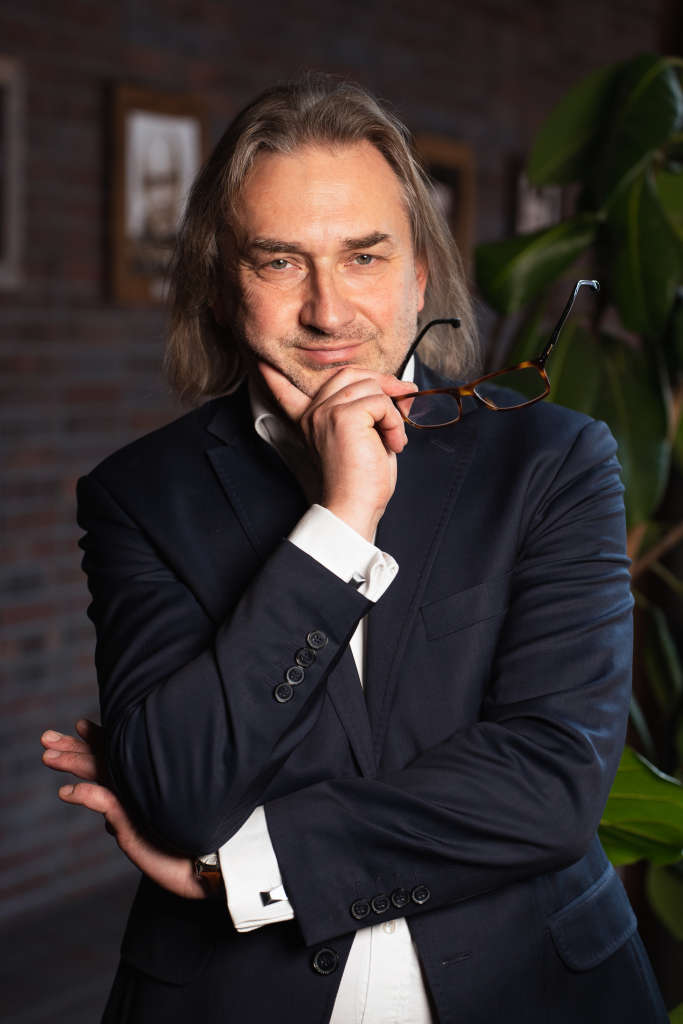
Dr hab. Dariusz Szostek, prof. Uniwersytetu Śląskiego, jest prawnikiem, radcą prawnym, specjalistą w zakresie prawa nowych technologii, w tym blockchain, smart contract, tokenizacji procesów, AI. Jest ekspertem Obserwatorium AI Parlamentu Europejskiego w Brukseli. Jest założycielem Śląskiego Centrum Inżynierii Prawa, Technologii i Kompetencji Cyfrowych „CYBER SCIENCE” – konsorcjum zrzeszającego Uniwersytet Śląski, Uniwersytet Ekonomiczny w Katowicach, Politechnikę Śląską oraz NASK. Kieruje pracami Zespołu ds. cyberbezpieczeństwa Konferencji Rektorów Akademickich Szkół Polskich. Fot. Małgorzata Dymowska
Czy pan się boi, gdy uruchamia swój komputer?
Nie, nie boję się, ale jestem świadomy zagrożeń związanych z używaniem komputerów w sieci. Mam wprowadzone odpowiednie zabezpieczenia, odpowiednie backupy, możliwość odtworzenia danych, które mógłbym utracić w wyniku ataku hakerskiego. Bo dla mnie najważniejsze są dane, a nie sam sprzęt. Pamiętam sytuację sprzed bardzo wielu lat, kiedy pojechałem do kolegi profesora. Na drugi dzień miałem mieć wykład. I akurat wtedy padł całkowicie mój laptop. Kolega był trochę przestraszony, jak ja jutro wystąpię bez prezentacji. Tymczasem dla mnie nie był to jakiś większy kłopot. Rano kupiłem nowego laptopa. Potrzebne mi dane, w tym prezentację, ściągnąłem z chmury i normalnie przeprowadziłem zajęcia. Dzisiaj, po wielu latach, kiedy zajmuję się cyberbezpieczeństwem, wiem, że podświadomie wprowadziłem tak zwane zasady ciągłości działania. Najpierw analiza ryzyka, co mogę utracić w prywatnym komputerze, a potem co jest dla mnie najważniejsze, czyli jakie dane, a potem ciągłość działania, czyli takie działanie, ażeby odzyskać te dane z powrotem, gdybym je stracił.
Na czym polegają cyberzagrożenia? Czy chodzi jedynie o kradzież danych zapisanych w komputerach, na serwerach?
Trojany i włamania na prywatne komputery to oczywiście są zagrożenia, ale nie tylko je mamy na myśli, gdy mówimy o cyberbezpieczeństwie. Jeśli ktoś utraci prywatne dane, to dla niego jest to kłopot, ale dla państwa i jego infrastruktury nie ma to większego znaczenia. O cyberbezpieczeństwie mówimy w przypadku ochrony publicznej infrastruktury krytycznej. Mówimy zatem o cyberbezpieczeństwie państwa. Powiedzmy sobie wprost: jesteśmy w środku wojny cyfrowej, w nocy dronów z 9 na 10 września 2025 roku nasza infrastruktura krytyczna była bardzo poważnie atakowana cyfrowo. Nie trzeba wysyłać żadnych rakiet, żeby obezwładnić państwo. Wystarczy, że zostanie wyłączona elektrownia czy wodociąg i już miasto przestaje funkcjonować. A to wywołuje od razu kryzys. Mamy ogromną ilość ataków na infrastrukturę krytyczną. Dane za 2024 rok, które były raportowane przez NASK, mówią o ponad 114 tysiącach ataków w jednym tylko roku. To jest magia wielkich liczb. To jest około 13-14 ataków na godzinę, czyli podczas naszej rozmowy był już co najmniej jeden poważny atak na infrastrukturę krytyczną państwa. W zeszłym roku 29 grudnia został przeprowadzony poważny, skoordynowany atak wymierzony w sektor energetyczny w Polsce. Atak objął farmy wiatrowe oraz fotowoltaniczne, spółkę z sektora produkcyjnego oraz elektrociepłownię dostarczającą ciepło dla prawie pół miliona odbiorów. Cel – zachwianie i zakłócenie działania infrastruktury energetycznej. Ale także, i to jest bardzo poważna sprawa, były ataki na wodociągi, zarówno w kilku mniejszych miasteczkach, jak też poważny atak w bardzo dużym mieście. Nie mogę ujawnić w którym, ale chodziło o zmianę parametrów uzdatniania wody. Byliśmy tuż przed tragedią. Gdyby tego nie wyłapano, istniało ryzyko, że woda powodowałaby co najmniej rozstroje żołądków mieszkańców tego miasta. Więc jeżeli mówimy o cyberbezpieczeństwie, to nie mamy na myśli tylko hakera, który będzie nas szpiegował albo wykradnie dane z prywatnego komputera. Oczywiście to też jest ważne, ale mam zwłaszcza na myśli bezpieczeństwo państwa.
Czy to informatyzacja i cyfryzacja wszystkiego sprowadziła na nas cyberzagrożenia?
Możemy powiedzieć, że gdybyśmy zostali przy kamiennych tabliczkach, to nie mielibyśmy problemu z cyberbezpieczeństwem, ale nie mielibyśmy też sztucznej inteligencji, nie mielibyśmy rozwoju naszej cywilizacji, nie mielibyśmy dostępu do książek z całego świata, bibliotek. Tylko znowu tak, jak lata temu, jechalibyśmy na staż i przywozili walizki kopii materiałów potrzebnych do pracy naukowej (robiąc odbitki tabliczek). Tak, gdyby nie było cyfryzacji, nie byłoby cyberbezpieczeństwa. To są po prostu koszty rozwoju.
Słynne ataki hakerskie na poważne instytucje, choćby banki czy instytucje rządowe w Ameryce, są dokonywane od wielu lat. Dlaczego w ostatnich latach mówimy o tych zagrożeniach głośniej? Czy to ma związek z wojną na Ukrainie?
Powiem tak: o tych zagrożeniach specjaliści mówili zawsze, lecz nie przebijało się to do mainstreamu, ponieważ wszystkim się wydawało, że nas to nie dotyczy. Trochę uspokoiliśmy się w Europie, ponieważ przez długi okres nie było u nas żadnych złych zdarzeń ani wojny w Europie Zachodniej czy Środkowej. Natomiast dzisiaj widzimy, że świat wygląda zupwełnie inaczej, że to zagrożenie było zawsze, tylko go nie dostrzegaliśmy. Wojna w Ukrainie była poprzedzona bardzo poważnymi atakami cyfrowym. Ona nie rozpoczęła się w rzeczywistości 24 lutego 2022 roku, ale kilka dni wcześniej potężnym atakiem cyfrowym, który miał zablokować wszystkie systemy informatyczne państwa ukraińskiego. A państwo bez systemów informatycznych nie działa. Atak na Teheran i ajatollaha poprzedziło zhakowanie kamer miejskich, dzięki czemu służby atakujących doskonale wiedziały, kto z władz irańskich gdzie się znajduje. Z dokładnością do kilku metrów.
Wyobraźmy sobie teraz, że nie działają systemy cyfrowe – po pierwsze nie byłoby tej rozmowy, nie byłoby telewizji, nie byłoby banków, nie działałaby kolej, nie byłoby prądu, nie byłoby wody, nie byłoby kompletnie niczego. Zaatakowanie takiej infrastruktury powoduje to, że państwo przestaje działać. Ale i że może być podglądane, śledzone.
I to jest powód, dla którego cyberbezpieczeństwo jest aż tak wielkim wyzwaniem, że musimy w nie angażować ogromne siły i środki publiczne, a nawet tworzyć specjalne prawo?
Zawsze muszą być środki na bezpieczeństwo. Zapewnienie bezpieczeństwa to podstawowe zadanie państwa. Tak jak kiedyś chodziło o bezpieczeństwo fizyczne, twierdze i okopy, tak dzisiaj zbroimy się i przygotowujemy także na odparcie innego rodzaju ataków. Mamy równoległą wojnę cyfrową w świecie wirtualnym, czego często nie widzimy. Mamy w Polsce jedne z najlepszych wojsk obrony cyfrowej. Żołnierze pod dowództwem generała Molendy w rzeczywistości są już teraz na linii frontu. Chyba nikt nie ma wątpliwości, że musimy wydatkować pieniądze na zbrojenia, na czołgi i samoloty, ale także musimy je wydawać na czołgi cyfrowe, na rakiety cyfrowe, które z jednej strony nas chronią, a z drugiej strony muszą być gotowe, żebyśmy mogli zaatakować tych, którzy próbują zwalczać nas.
Dlaczego uczelnie zostały zagrożone cyberatakami i to aż tak bardzo, że KRASP postanowiła powołać specjalny zespół poświęcony właśnie temu zagadnieniu?
Uczelnie, instytucje naukowe w ogóle, są jednym z ważnych elementów tkanki państwa. O naszej kluczowej roli w tym systemie świadczy kilka komponentów. Po pierwsze komponent edukacyjny, dalej komponent badawczy i rozwojowy, i wreszcie infrastruktura informatyczna. Przecież internet jest dostarczany przez NASK, przedsiębiorstwa telekomunikacyjne, ale także przez politechniki i instytuty naukowe. A to jest infrastruktura krytyczna. Więc tutaj już jest odpowiedź, dlaczego uczelnie, które stanowią oś kręgosłupa dystrybucji informacji w państwie, muszą się bardzo dobrze zabezpieczyć przed atakami cybernetycznymi. Po drugie, przede wszystkim prowadzimy bardzo poważne badania naukowe mające wpływ na rozwój państwa, które są oczywiście chętnie pozyskiwane przez podmioty konkurencyjne, również zagraniczne, ale coraz poważniej w ramach strategii cyfrowej podejmujemy badania dotyczące autonomii i suwerenności cyfrowej. Wiele uczelni, nie tylko te wojskowe, w szczególności techniczne, ale także inne, podejmuje badania bezpośrednio na rzecz wojska, na rzecz obronności. Mamy przecież uczelnie medyczne, które nie tylko kształcą, ale prowadzą zaawansowane badania, a także mają szpitale, a służba zdrowia w całości stanowi infrastrukturę krytyczną, która jest potrzebna i w okresie pokoju, i na wypadek wojny. Więc trudno wyobrazić sobie, że uczelnie medyczne i szpitale nie są infrastrukturą krytyczną, i nie są objęte ochroną w zakresie cyberbezpieczeństwa. Rozumiem, że można zadać pytanie, dlaczego akademia muzyczna ma mieć wysoki poziom cyberbezpieczeństwa. I odpowiem, że nowelizacja ustawy spowodowała to, że nie będzie musiała mieć tak wysokiego zabezpieczenia, jak uczelnia medyczna czy politechnika.
Jaki był bezpośredni powód powołania zespołu KRASP? Czy to była potrzeba zmiany prawa?
Nie. Kilka lat temu opublikowałem w „Forum Akademickim” artykuł na temat zagrożeń atakami cybernetycznymi i potrzeby zbudowania właściwego poziomu odporności, zabezpieczeń instytucji naukowych. Reakcją było zdumienie, potem negacja, odrzucenie, krytyka, no i wreszcie pogodzenie się z losem przez środowisko akademickie. Mówię to trochę żartem, ale nie do końca. Mówiąc poważnie, bardzo ważnym elementem były działania poprzednich władz KRASP, profesora Arkadiusza Mężyka, profesora Wiesława Banysia, którzy też dzięki temu artykułowi uświadomili nowemu kierownictwu Konferencji, że jest to bardzo istotne z punktu widzenia uczelni. Bardzo poważnie do problemu podeszła i podchodzi przewodnicząca KRASP prof. Bogumiła Kaniewska oraz inni rektorzy. Dlatego został powołany zespół, w skład którego wchodzą zarówno prorektorzy, czyli zarządzający, jak i dyrektorzy IT, którzy siedzą bardzo głęboko w cyberbezpieczeństwie. Reprezentują różne uczelnie: od medycznych, poprzez artystyczne, do technicznych. Braliśmy także pod uwagę niezrzeszone w KRASP instytuty badawcze i placówki Polskiej Akademii Nauk, gdyż w tym wypadku działamy na rzecz i w imieniu całego środowiska akademickiego, a nie tylko członków KRASP.
Zdawałoby się, że od cyberbezpieczeństwa są informatycy. Tymczasem w tym zespole są nie tylko informatycy, a na jego czele stoi prawnik.
Bo prawnicy wszędzie są potrzebni, a cyberbezpieczeństwo to nie tylko kwestie informatyczne, ale także organizacyjne, zarządcze i prawne. Uczelnie już od wielu lat podlegają wymogom cyberbezpieczeństwa. Od momentu kiedy została uchwalona Ustawa o informatyzacji podmiotów publicznych, przepisy wykonawcze do tego aktu (Rozporządzenie Rady Ministrów w sprawie Krajowych Ram Interoperacyjności) nakładały obowiązki zabezpieczenia cybernetycznego uczelni, ale nie było tam określonych kwestii dotyczących odpowiedzialności, kontroli, nie było jasne, kto ma weryfikować działania uczelni w tym zakresie. No i powiedzmy sobie też szczerze, dla rektora i władz uczelni ważniejsze są inne aspekty działalności, aniżeli jakieś cyberbezpieczeństwo. To bardzo różnie wygląda dziś na uczelniach. Uczelnie techniczne, które już są infrastrukturą krytyczną, które dostarczają internet, prowadzą badania rozwojowe na rzecz służb specjalnych, wojska i biznesu, reprezentują bardzo wysoki poziom bezpieczeństwa. Ale mamy wiele takich, w tym akademickich, gdzie wygląda to dosyć słabo, a dla niektórych ten problem wręcz do tej pory nie istnieje. W większości uczelni cieszono się, że jest jakiś dział IT, jakiś dyrektor, który tym się zajmuje. Zresztą nasze wyobrażenie o cyberbezpieczeństwie wygląda tak, że przy komputerach siedzą faceci w t-shirtach i ratują świat przed złem. W rzeczywistości nie ma kogoś takiego jak informatyk, tak jak nie ma po prostu prawnika. Jest specjalista od prawa nowych technologii czy od prawa rzeczowego. Tak samo informatyk musi być specjalistą od cyberbezpieczeństwa. Za miesiąc wchodzi w życie Ustawa o krajowym systemie cyberbezpieczeństwa. Oczywiście jest okres przejściowy, de facto rok, a pierwsze kary będą mogły być nakładane dopiero za dwa lata. To zmienia całkowicie perspektywę. Po pierwsze, cyberbezpieczeństwo to bardzo szerokie zagadnienie. Rzeczywiście są ludzie, którzy siedzą przy komputerach – żołnierze na pierwszej linii. Natomiast tu mówimy o szerszym problemie bezpieczeństwa informacji. To wymaga nie tylko odkrycia zagrożenia i szybkiego załatania dziur w systemie informatycznym. Natychmiast należy też powiadomić władze uczelni, że są ataki, wszcząć procedury weryfikacyjne i naprawcze. To jest cały proces, angażujący ludzi różnych specjalności. Za miesiąc już nie dyrektor IT będzie odpowiadał za cyberbezpieczeństwo, nawet jeżeli ma to w swoich obowiązkach. To kierownik ważnego podmiotu, w naszym przypadku rektor albo dyrektor instytutu, będzie odpowiadał indywidualnie i osobiście za zapewnienie cyberbezpieczeństwa, zapewnienie odpowiednich środków, kadr, za wprowadzenie odpowiednich procesów w organizacji. Nawet jeżeli deleguje różne zagadnienia na podmioty trzecie, to i tak zawsze będzie ponosił odpowiedzialność indywidualną. Ustawa mówi o karach za zaniedbania w tym zakresie w wysokości miesięcznej płacy, ale i większych. Do tej pory rzeczywiście rektorzy nie ponosili odpowiedzialności za ten obszar, bo Ustawa o informatyzacji podmiotów publicznych (i akty wykonawcze do niej) nie nakładała takiego obowiązku.
Mamy trzy poziomy. Pierwszy: strategiczny, gdzie rektor jest odpowiedzialny za analizę ryzyka, zatwierdzenie polityk bezpieczeństwa (według nowych zasad), zapewnienie budżetu i środków, nadzór poważnych incydentów itd. Na przykład niektóre informacje powinniśmy w ramach przetargów publicznych utajnić. Jakie i kiedy – decyzję powinien podjąć rektor. Przecież dzisiaj jest tak, że mamy przetarg publiczny, mamy dialog techniczny i podmioty niekoniecznie nam przyjazne, a my lekkomyślnie podajemy wrażliwe informacje na temat naszych systemów: jakie mamy serwery, ile mamy danych. No bo jawność przetargów. Otóż nie, dostęp do niektórych informacji, także w ramach zamówień publicznych, może i powinien być ograniczony.
Dalej mamy zarządzanie taktyczne, a potem elementy operacyjne, za które odpowiadać może kanclerz ze swoim zespołem, CISO (CISO – lider bezpieczeństwa Chief Information Security Officer, lider bezpieczeństwa), CIO (CIO Chief Information Officer, dyrektor IT), dział prawny, IOD (IOD Inspektor Danych Osobowych ) itd. Kluczowe kompetencje: przygotowanie polityk, klasyfikacja incydentów, współpraca z CSIRT (CSIRT – Computer Security Incident Response Team, Zespół Reagowania na Incydenty Bezpieczeństwa komputerowego), przygotowanie audytów, nadzór. I tutaj też ciekawostka. Dotychczas sprawdzano, czy było szkolenie. Za miesiąc rektor będzie ponosił odpowiedzialność nie za to, żeby ono się odbyło, tylko za to, by pracownicy mieli wiedzę w zakresie cyberbezpieczeństwa. Kontrola nie będzie pytała, czy było szkolenie i nie sprawdzi listy, tylko będzie weryfikowała wiedzę pracowników.
Dopiero na samym końcu mamy poziom operacyjny, czyli zespół IT, administratorzy systemów itd., którzy będą robili to, co robili do tej pory. Ale dotychczas wystarczyło odeprzeć atak. Teraz trzeba będzie w 24 godziny poinformować odpowiednie podmioty, w tym CSIRT nauka, że takie zdarzenie nastąpiło. W 72 godziny trzeba przygotować zgłoszenie, a w miesiąc raport. Przecież tego nie zrobi informatyk, to musi robić specjalista, który ma wiedzę procesową, zarządczą, prawną i trochę techniczną.
Czy to wszystko, o czym mówi pan w tej chwili – terminy, kompetencje, odpowiedzialność – jest zapisane w ustawie, która za miesiąc wejdzie w życie?
Nie, ale ustawa odwołuje się do odpowiednich norm cyberbezpieczeństwa, a to są między innymi normy ISO. Problematyka cyberbezpieczeństwa znajduje się w wielu regulacjach. Wymagana jest o wiele szersza wiedza niż tylko znajomość ustawy. Dodam jeszcze, że za miesiąc minister nauki i szkolnictwa wyższego dostanie obowiązki w zakresie wsparcia budowy cyberbezpieczeństwa, ale i uprawnienia kontrolne. W zakresie cyberbezpieczeństwa podlegają mu wszystkie uczelnie i instytuty naukowe z wyjątkiem tych, które podlegają ministrowi obrony narodowej. Więc minister nauki będzie miał obowiązek – i ma na to 18 miesięcy – utworzenia właśnie tak zwanego CSIRT sektorowego, który między innymi będzie wspierał uczelnie, ale także potem weryfikował, co i jak zrobiono. Mało tego, jeżeli na uczelni nastąpi zdarzenie, które należy zgłosić, to minister nie będzie miał innego wyjścia, jak tylko wysłać tam kontrolę. To jest obowiązek wynikający z ustawy.
Co to jest zdarzenie krytyczne? Kiedy atak staje się krytyczny?
Ustawa jasno to określa: zdarzenie krytyczne ma miejsce wtedy, kiedy istnieje zagrożenie dla życia ludzkiego albo interesu państwa i jego zasobów. Zdarzenie krytyczne w cyberbezpieczeństwie to nagłe, nieoczekiwane naruszenie bezpieczeństwa informacji lub infrastruktury IT, które przytłacza normalne mechanizmy obronne organizacji, powodując znaczne zakłócenia w działalności, utratę danych, straty finansowe lub zagrożenie dla bezpieczeństwa fizycznego.
W odróżnieniu od zwykłego zdarzenia (jak np. nieudana próba logowania) zdarzenie krytyczne wymaga natychmiastowej reakcji (Incident Response) w celu ograniczenia szkód. Wyobraźmy sobie, że zaatakowano politechnikę, która dostarcza internet do dwóch miast. Z całą pewnością zdarzenie jest krytyczne, ponieważ wywołuje duże szkody. Oczywiście, rektorzy nie ponoszą odpowiedzialności za ataki, bo one będą miały miejsce tak czy inaczej. Ponoszą natomiast odpowiedzialność za wadliwe wdrożenie procesów informowania o ataku i reagowania na atak. Mamy kilka poziomów reakcji na zagrożenia, regulowanych przez przepisy prawa. Procedury wynikające z norm prawa musimy przygotować na potrzeby każdej uczelni osobno, bo każda jest inna i dysponuje innymi zasobami i możliwościami. Ale możemy wspólnie wypracować wzorce działania.
To zacznijmy od prawa.
Na początku wszystkie uczelnie były wpisane do Ustawy o krajowym systemie cyberbezpieczeństwa jako podmioty kluczowe, czyli do najwyższego poziomu ochrony. Uznaliśmy jednak, że nie jest to racjonalne, bo nie ma potrzeby, żeby mniejsze uczelnie, które nie mają własnej infrastruktury krytycznej, w ogóle tam wpisywać. Dyrektywa europejska (NIS 2) wprowadza takie pojęcie jak organizacja badawcza, którą jest organizacja prowadząca badania rozwojowe lub stosowane. Teraz krajowa ustawa wprowadza obowiązek odpowiedniego zabezpieczenia na wypadek cyberataku. Wszystkie uczelnie są tak zwanymi podmiotami ważnymi, tyle że organizacje badawcze tylko w takim zakresie, w jakim prowadzą badania rozwojowe lub stosowane, i wyłącznie tam, gdzie używają systemów informacyjnych, będą podlegały bardzo wysokim wymogom cyberbezpieczeństwa, wynikającym z załącznika numer dwa do Ustawy o krajowym systemie cyberbezpieczeństwa. Ale jeżeli uczelnia ma wydział artystyczny czy humanistyczny, to tam te wysokie wymogi nie będą potrzebne. Podobnie w takich strukturach jak akademiki. Natomiast to nie oznacza, że nie będą one podlegały tej ustawie i jakimkolwiek rygorom bezpieczeństwa. Będą, ale tym niższym, opisanym w załączniku numer cztery. Na uczelniach trzeba będzie przeprowadzić analizę, gdzie w organizacji jest infrastruktura czy dane krytyczne. Na wydziałach chemii czy fizyki z pewnością prowadzone są badania naukowe, jest aparatura naukowa. I one mogą podlegać procedurom z załącznika drugiego. Natomiast polonistyka czy pedagogika zapewne zmieści się w mniej wymagających procedurach, które opisuje załącznik czwarty. Uczelnia czy inna organizacja badawcza musi odpowiednio sklasyfikować ryzyko, zasoby, dane, systemy. Czeka nas olbrzymia i ciężka praca. Niewielu rektorów w tych kategoriach myślało czy też działało. Podobnie naukowcy. Od znajomych słyszałem nawet, że niektórzy polscy naukowcy korzystają z chińskiej sztucznej inteligencji, nie widząc żadnego problemu w tym, że dane naukowe przetwarzane są od razu w Chinach. Teraz trzeba będzie to analizować, badać i w wielu przypadkach uniemożliwić.
Już zdarzały się cyberataki na uczelnie. Co było atakowane: systemy informatyczne, urządzenia badawcze, dane studentów?
Wszystko to, co pan wymienił. Były zdarzenia, gdzie wyłączono na przykład działanie połowy uczelni, gdzie nie działały systemy. Wiem na przykład o zdarzeniu polegającym na tym, że wyłączono wszystkie drukarki na całej uczelni. I to już było poważne niebezpieczeństwo dla działalności tej instytucji. Były ataki, które spowodowały zniknięcie danych z systemów informatycznych. Były ataki na serwery, były ataki na infrastrukturę, były próby zniszczenia fizycznego pewnych infrastruktur. To wszystko już się działo. Mówię m.in. o zdarzeniu na Uniwersytecie Warszawskim sprzed dwóch tygodni, ale także o Zielonej Górze, Uniwersytecie Śląskim, Uniwersytecie Wrocławskim, uniwersytetach medycznych i wielu innych instytucjach naukowych. Sporo tego było, właściwie chyba mało która uczelnia nie doświadczyła ataków w ciągu ostatnich dwóch–trzech lat.
Jak uczelnie sobie z tym radziły: samodzielnie czy musiały korzystać z zewnętrznych specjalistów?
Nauka to także specjaliści od cyberbezpieczeństwa. W tym zakresie to naukowcy pracują dla służb i wojska. Wiem, że wiele uczelni, głównie technicznych, ma swoich specjalistów. Zapewne jest jednak sporo uczelni, na których mamy niedobór specjalistów; choćby byli tam informatycy, to nie są przygotowani do realizacji zadań z zakresu cyberbezpieczeństwa. Trzeba też jasno powiedzieć, że specjalista od cyberbezpieczeństwa zarabia więcej niż profesor i należy na to znaleźć środki.
Bardzo dobrym dużym uczelniom techniczny, gdzie rektorzy od lat podchodzą poważnie do cyberryzyka, udawało się opanować takie zdarzenia w dużej mierze samodzielnie. Ale jest wiele innych, które kompletnie się przy takich atakach rozłożyły. Są też uczelnie, gdzie ignorowano takie ataki.
W takich sytuacjach najczęściej działa tak zwana pierwsza linia, czyli działy „cyberbezpieczników”, którzy siedzą, monitorują i widzą, co się dzieje. One zwracają uwagę dyrektorowi IT, a ten próbuje przekazać informację kanclerzowi czy rektorowi. Często okazuje się, że on nie jest tym zainteresowany. Zatem w ogóle informacja nie trafia powyżej działów IT. Kiedy byłem pełnomocnikiem rektora do spraw informatyzacji, to czy była piąta nad ranem, czy osiemnasta wieczorem, informowałem rektora o tym, że nie działa to czy tamto. Pewnie nie były to radosne komunikaty, ale gdy rektor przychodził na uczelnię, to wiedział, co się stało, czy system już działa i w jakim zakresie. Dotychczas to była tylko dobra praktyka. Za miesiąc będzie to już obowiązek, wymagana prawem procedura.
Kto interpretuje określone wydarzenie jako atak?
Działy IT, które widzą cały system informatyczny, a w drugiej kolejności CISO (specjalista od cyberbezpieczeństwa). Każda uczelnia ma taki dział i każdy z nich działa samodzielnie w swojej organizacji. A musi działać w trybie 24 godziny przez 7 dni w tygodniu. To bardzo kosztowne. Musimy zacząć współpracować i tworzyć regionalne centra, wspólne SOC (Security Operations Center), np. jedno w Katowicach, drugie w Poznaniu, trzecie w Warszawie, kolejne w Trójmieście. Ich pracownicy będą patrzyli na infrastrukturę wszystkich uczelni regionu. To oni poinformują odpowiedniego organy, że jest atak, ale także CISO lub kanclerza. Ten musi zweryfikować ostrzeżenie i poinformować, choćby w nocy, rektora. Gdy coś się dzieje na uczelni, na przykład mamy pożar czy atak terrorystyczny, to wzywamy natychmiast policję i informujemy władze. Podobnie w przypadku cyberataku – choćby to było w środku nocy, budzimy CISO lub kanclerza i rektora. Władze organizacji muszą wiedzieć o takich zdarzeniach, bo ich konsekwencje bywają ogromne. I do tego konieczni są specjaliści na uczelni. Mamy 24 godziny na poinformowanie o zdarzeniu, potem trzy dni na zgłoszenie, a raport jak to wyglądało oraz jak rozwiązano problemy musi powstać w 30 dni. A potem czekamy na kontrolę…
Czy w takich przypadkach natychmiast uczelniom pomaga Ministerstwo Nauki albo Ministerstwo Cyfryzacji lub zewnętrzni specjaliści?
Do dzisiaj nie pomagały, bo nie było takiego obowiązku. Musieliśmy sami o siebie zadbać. W Polsce będziemy potrzebowali kilkadziesiąt tysięcy specjalistów od cyberbezpieczeństwa. A kto ma ich wykształcić? My, przecież to uczelnie tworzą kadry. Musimy stworzyć swoje własne zasoby kadrowe, ale także dla innych podmiotów, rzesze specjalistów. Nie mam wątpliwości, że zaraz pojawi się mnóstwo kursów cyberbezpieczeństwa, nawet z certyfikatami, i będziemy mieli weekendowych cyberspecjalistów, a nie o to chodzi. Nam zależy na rzetelnej, głębokiej, ciągłej wiedzy, która permanentnie się zmienia. I na wysokiej klasy specjalistach.
Kto najczęściej atakuje polskie uczelnie? Czy to są niezadowoleni studenci, młodzież dla zabawy, hakerzy dla jakichś korzyści czy też agencje innych państw?
Żadna młodzież! Raport NASK za rok 2024 pokazuje, że to służby obcych państw, w tym białoruskie lub rosyjskie, najczęściej atakują naszą infrastrukturę. To nie są ataki przypadkowe, tylko celowe, świadome i wrogie. Gdyby to byli niezadowoleni z oceny studenci, byłoby całkiem dobrze, wykrylibyśmy ich, znaleźli i zatrudnili.
Jak się neutralizuje i usuwa szkody powstałe w wyniku takiego ataku, przywraca wszystko do normalnego funkcjonowania?
Najpierw trzeba zrobić dokładną analizę zasobów i analizę ryzyka. Musimy przez najbliższy zanalizować łańcuch dostaw, czyli wiedzieć, jakie mamy oprogramowanie, od kogo kupione, czy na przykład nie mamy oprogramowania rosyjskiego lub chińskiego, jakie są podatności w tych oprogramowaniach. Następnie musimy przygotować się do odzyskiwania danych. Chodzi o stworzenie procedury ciągłości działania. Na jednej z uczelni został odcięty prąd do głównego systemu informatycznego uczelni. Żaden atak hakerski, po prostu koparka przerwała kabel. Przez kilka dni w ogóle nic nie działało. Trzeba na taką okoliczność mieć procedurę przywrócenia funkcjonowania uczelni: jak włączać poszczególne elementy, jak odzyskać dane. Musimy mieć dla głównych systemów dwa źródła prądu lub generatory odpowiedniej mocy. Ustawa wchodzi w życie za miesiąc, ale jest roczny okres przygotowawczy. Natomiast same kary – to słuszna zmiana legislacyjna – będą nakładane na podmioty dopiero po okresie dwóch lat. Niemniej jest to bardzo mało czasu, ale jeżeli zabierzemy się za pracę teraz oraz będziemy mieli odpowiednich merytorycznych pracowników, którzy uzyskają w tym zakresie wsparcie, na przykład ministra nauki, i jeżeli poprzez szkolenia podniesiemy kompetencje kadry, to jesteśmy w stanie przez dwa lata w dużej mierze nadrobić dług cyberbezpieczeństwa, który dzisiaj mamy. Niektóre uczelnie już są gotowe – te, w których sprawę już dawno potraktowano poważnie. Natomiast są takie, gdzie problem w ogóle do tej pory nie istniał i świadomość rektorów była niska.
Czy możliwe jest stworzenie infrastruktury akademickiej całkowicie odpornej na cyberataki?
Nie ma takiej możliwości, tak samo jak nie ma możliwości zrobienia samochodu, który się nie popsuje. Natomiast trzeba mieć procedury naprawcze, procedury wyjścia z takiego kryzysu. Teraz jest moment, kiedy powinniśmy na uczelniach bardzo poważnie przemyśleć strukturę bezpieczeństwa i uwspólnotowić to, co możemy, tę część zasobów, od której zależy bezpieczeństwo organizacji. Wyobraźmy sobie, że jest ośrodek, w którym jest 10 uczelni, który ma 10 serwerowni, 10 zabezpieczeń, 10 budynków, 20 specjalistów. Nie lepiej zrobić jedno porządne centrum cyberbezpieczeństwa, które będzie kosztowało pewnie trzy razy więcej niż centrum na każdej uczelni, ale nie tyle, co 10 takich centrów, i mieć jeden zespół, który będzie ingerował w razie ataku? Musimy też na to popatrzeć pod kątem suwerenności cyfrowej Polski. Niedawno minister spraw zagranicznych powiedział – ku memu zdumieniu – że 80 procent chmury polskiej nie jest polska. Więc myślę, że jako nauka powinniśmy przywrócić to, na co przez bardzo wiele lat nie zwracaliśmy uwagi.
Czy polska nauka też trzyma dane w chmurze zagranicznej?
A jak są prowadzone zajęcia online? Przez Teamsy. Francja już wprowadza francuski „pakiet Office” dla administracji, który jest niezależny od dostawców spoza Unii Europejskiej. Potrzebujemy także szyfrowanych łącz, suwerennych serwerów, utajnienia niektórych badań itd.
Czy widzi pan uczelnie, których rektorzy mogą się za dwa lata spodziewać kar, bo na pewno nie zdążą?
Ależ oczywiście. Czarna lista już jest przygotowana, a niektórzy nawet wiedzą, że na niej są. To oczywiście żart. A poważnie: wiele wydarzyło się po artykule sprzed półtora roku – pojawiła się świadomość wagi problemu. Niektóre uczelnie się przebudziły i zaczęły traktować zagrożenie poważnie, a przynajmniej zaczęły rozmawiać o wynikających z niego obowiązkach. Wierzę w naszych rektorów, bo to są wyjątkowe osobowości, rozumieją powagę sytuacji. Jeżeli zrozumiemy, że tu nie chodzi o atak na jakiś komputer, choćby nawet rektora, kanclerza czy kwestorki, ale o bezpieczeństwo państwa, zaczynamy inaczej do tego podchodzić. Tu nie chodzi o kary, choć są przewidziane, ale o zabezpieczenie uczelni, zabezpieczenie państwa. To jest najważniejsze.
Jeszcze chciałbym wrócić do samej ustawy. Co takiego zmieniono w niej, że przewodnicząca KRASP niedawno wyraziła z tego faktu zadowolenie?
Przede wszystkim już we wrześniu po rozmowach z dyrektorem Wysockim odpowiedzialnym za ustawę w Ministerstwie Cyfryzacji, uczelnie zostały „ściągnięte” z koszyka podmiotów kluczowych do grona podmiotów ważnych, co dało nam oddech. Podmioty ważne podzielone są na dwie kategorie. Tak zwany załącznik drugi określa wymogi cyberbezpieczeństwa dla grupy organizacji, uczelni, instytutów, które prowadzą badania strategiczne, rozwojowe. Natomiast cała reszta, jak chociażby przywoływane już uczelnie artystyczne, które nie są aż tak krytyczne z punktu widzenia bezpieczeństwa państwa, mają nieco łagodniejsze wymogi cyberbezpieczeństwa, określone w załączniku czwartym. Kolejna zmiana polegała na tym, że jeżeli wcześniej zaliczano uczelnie do podmiotów ważnych, to obejmowało to wszystko. Wysoki poziom cyberbezpieczeństwa musiałyby one wprowadzić zarówno do kosztownej aparatury naukowej, jak i do akademików czy muzeów uniwersyteckich. Tak to było skonstruowane, że cały podmiot musiał być na tym samym poziomie bezpieczeństwa. Natomiast obecnie odpowiednio wysoki poziom bezpieczeństwa wprowadzamy tylko tam, gdzie są prowadzone ważne badania rozwojowe, a po drugie – wyłącznie w takim zakresie, w jakim wykorzystujemy systemy informatyczne.
Czy te zmiany, zabezpieczenia sfinansuje Ministerstwo Nauki, które pod koniec ubiegłego roku zwiększyło subwencję właśnie z myślą o tym celu?
Chyba nawet już dwa razy, bo w poprzednim roku też przeznaczono pewną kwotę na cyberbezpieczeństwo. Tylko po pierwsze, tę subwencję otrzymały wyłącznie uczelnie podlegające Ministerstwu Nauki i Szkolnictwa Wyższego. Po drugie, nawet jeżeli byśmy dodali uczelniom i rektorom tyle pieniędzy, ile by sobie zażyczyli, nie zbudujemy cyberbezpieczeństwa. Pieniądze są potrzebne do nadrobienia długu technologicznego. Znam uczelnie, w których kable wiszą w osłonkach na korytarzu, w ogóle nie zabezpieczone, gdzie serwery są w piwnicach, które mogą zostać zalane wodą, gdzie nie ma podwójnych linii zasilania serwerowni, gdzie do UPS-ów ma dostęp każdy. Trzeba przede wszystkim zmienić procesy i procedury, do czego bardzo często nawet nie są potrzebne duże pieniądze. Jeżeli ich nie zmienimy, jeżeli nie nauczymy ludzi, nie uświadomimy im wagi problemu, żadne pieniądze nie pomogą. Dwa lata temu uczelnie zostały przez ministra nauki zobligowane do przeprowadzenia audytu w tym zakresie. O ile wiem, wyniki są dramatyczne, a poważnie potraktowało go zaledwie 30% uczelni. Reszta nawet audytu nie przesłała. Za miesiąc, jeżeli minister poprosi o taki audyt, wszystkie uczelnie będą musiały go rzetelnie zrobić. Minister będzie miał już uprawnienia nadzorcze w tym zakresie. I to właśnie się zmieniło. Nie chodzi o karanie, ale o uświadomienie.
Czy pański zespół zakończył już działalność po załatwieniu tej sprawy?
Sądziłem, że tak, ale okazało się, że uczelnie czekają nowe wyzwania, o których wspominałem i nasz zespół będzie dalej działał. Pani profesor Bogumiła Kaniewska poprosiła nas o dalszą pracę, a rozmawiamy też z ministrem nauki o podjęciu działań, które mają na celu ujednolicenie pewnych zasad. Chodzi o to, żeby działania, procedury, dokumentacja, które w związku z systemem cyberbezpieczeństwa będą wprowadzać uczelnie, były kompatybilne ze sobą, żeby to sam słowo znaczyło to samo w dokumentach w całej Polsce. Można też zrobić wspólne szkolenia dla wszystkich pracowników nauki czy studentów. Bez tego nie da się np. utworzyć wspólnych centrów, o których wspominałem. To jest moment, kiedy możemy zacząć działać wspólnie. Liczę na mocne wsparcie ministerstwa, ale także rektorów i wzajemną współpracę.
Rozmawiał Piotr Kieraciński
